Blogg & Artiklar · 21 oktober 2026 (uppdaterad kl. 23:50) · Av Ola Hedin & Thomas Hilstad

PHP2Shell skakar internet: när AI granskar koden bakom webben – och vad det innebär för din hemsida

Idag den 21 oktober 2026 släppte PHP Foundation en akut global säkerhetsuppdatering för sårbarheten som döpts till PHP2Shell – efter att AI-modeller hjälpt säkerhetsforskare att hitta kritiska sårbarheter i PHP, språket som driver WordPress och mer än tre fjärdedelar av webben. Länder som Finland, Danmark och Nederländerna stängde tillfälligt ner myndighetssajter och Sveriges civilförsvarsminister uppmanade till omedelbar åtgärd. Här är hela bakgrunden, videon som förklarar skiftet och hur vi säkrade samtliga sajter i vår drift till PHP 8.4 samma dag.

PHP 8.4.27patchad release i drift 21 okt
100 %av våra supportsajter på PHP 8.4
46,1 %av världens PHP-sajter kör utgångna versioner
90 dagardaglig backup på alla supportsajter
Slutstatus för våra kunder · 21 okt kl. 23:50Färdigpatchat
Har ni Support & Drift hos WebbPlattformen (tidigare Jobba Digitalt)?

Då behöver ni inte göra någonting. Redan under dagen lyfte vi samtliga sajter i våra supportavtal till PHP 8.4, och under kvällen har både vår svenska xCloud-server och Templ.io rullat ut de kompilerade säkerhetspatcharna mot PHP2Shell.

01
Templ.io (62 sajter i vår förvaltning)Eftersom vi lyfte alla våra sajter till PHP 8.4 hamnade samtliga i första vågen (PHP 8.2+) som enligt Templs statusrapport blev färdigpatchad kl. 23:35 CEST.
Klart
02
xCloud (WpKit Pro i Stockholm)Kör nu den patchade releasen PHP 8.4.27 (built Oct 21 2026) + WPMU DEV Defender Pro WAF och virtuell patchning (Patchstack).
Klart
03
InstaWP (Föreningsplattformen)Alla aktiva föreningssajter och förhandsvisningsmiljöer är lyfta till PHP 8.4 med 90 dagars backup.
Klart

Svensk mediebevakning · 21 oktober 2026

”Agera omedelbart” – men vem agerar åt en vanlig sajtägare?

Under onsdagskvällen toppade PHP2Shell nyhetsflödet i både Expressen och Aftonbladet. Länder som Finland, Danmark och Nederländerna valde att tillfälligt stänga ner myndighetssajter i väntan på patchen, och civilförsvarsminister Carl-Oskar Bohlin (M) gick ut med uppmaningen: ”Agera omedelbart”.

Samtidigt pekade IT-säkerhetsexperten Karl Emil Nikka i Aftonbladet på kärnan i problemet: för en vanlig besökare eller en sajtägare utan egen teknikavdelning går det inte att själv kompilera om en webbserver en onsdagskväll. Det är exakt därför en hemsida aldrig får vara ett bortglömt engångsprojekt – utan måste ingå i en aktivt förvaltad plattform.
Officiell driftnotis hos vår hostingpartner Templ.io · 21 okt 2026Templ PHP security notice (PHP2Shell)

Genom att vi redan under eftermiddagen uppgraderade samtliga 62 sajter i vår Templ-förvaltning till PHP 8.4 (och aldrig lämnade kvar någon kundsajt på gamla PHP 7.4–8.1), fick 100 % av våra sajter den nykompilerade säkerhetspatchen i första utrullningsvågen senast kl. 23:35 CEST (läs Templs incidentlogg här).
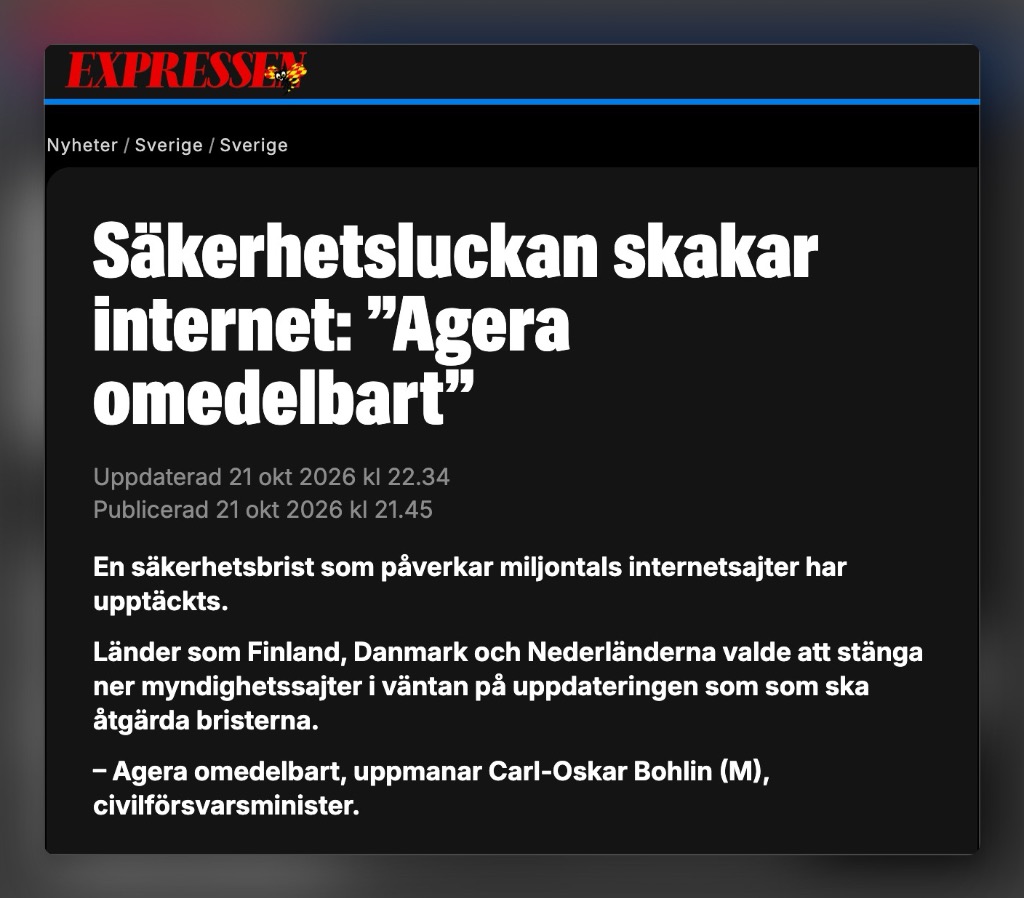
Expressen 21 okt 2026: Säkerhetsluckan skakar internet – Agera omedelbart
Expressen · 21 okt 2026 kl. 22.34

”Säkerhetsluckan skakar internet: Agera omedelbart”

Finland, Danmark och Nederländerna stängde ner myndighetssajter i väntan på uppdateringen, och civilförsvarsminister Carl-Oskar Bohlin (M) uppmanade svenska verksamheter att agera omedelbart.
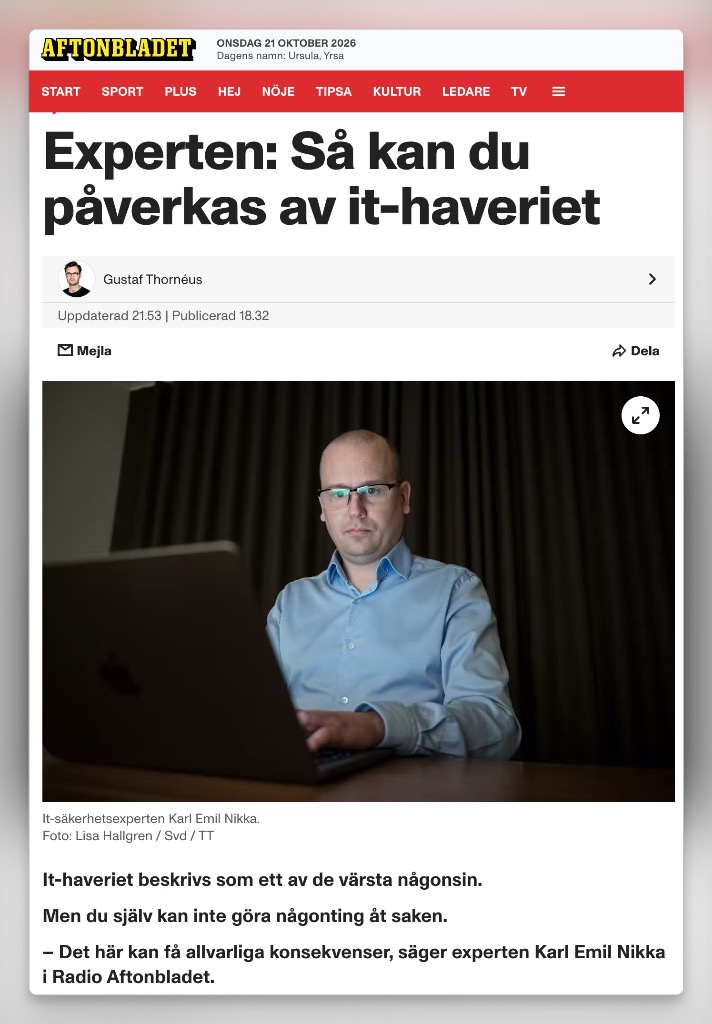
Aftonbladet 21 okt 2026: Experten Karl Emil Nikka – Så kan du påverkas av it-haveriet
Aftonbladet · 21 okt 2026 kl. 21.53

”Experten: Så kan du påverkas av it-haveriet”

IT-säkerhetsexperten Karl Emil Nikka konstaterar att sårbarheten är en av de allvarligaste någonsin – och att det avgörande ansvaret ligger på dem som drifter och uppdaterar webbservrarna.

Videogenomgång · TheAIGRID (21 okt 2026)

”AI Just BROKE The Internet” – hur AI-modeller hittade PHP2Shell

I videon intill går kanalen TheAIGRID igenom hur säkerhetsforskare hos Wiz, Califf och OpenAI med hjälp av avancerade AI-modeller hittade sårbarheterna i PHP core, och varför myndigheter som NSA, FBI, brittiska NCSC och europeiska cybersäkerhetscenter gick ut med akuta uppmaningar om omedelbar uppdatering.

Det som gör dagens händelse historisk är inte bara själva buggen i PHP – utan hur den hittades och vad som händer med alla miljoner webbplatser som ingen aktivt sköter.

Videogenomgång · TheAIGRID (21 okt 2026)Öppna på YouTube ↗
TheAIGRID (21 oktober 2026): Hur AI-modeller hittade de kritiska sårbarheterna i PHP – och varför obevakade webbplatser på gamla PHP-versioner är den största risken.
01
AI läser miljoner rader kod utan att bli tröttDet som tidigare krävde månader av manuell kodgranskning från specialister kan moderna AI-modeller genomsöka på några timmar. Felen i koden har funnits länge – men nu hittas de dramatiskt mycket snabbare.
02
Fönstret mellan upptäckt och angrepp krymperOpenAI och PHP Foundation förberedde en koordinerad säkerhetsrelease under två månader (”the defender window”). När tekniska detaljer läckte i förtid tvingades man tidigarelägga patchen akut till den 21 oktober.
03
46,1 % av världens PHP-sajter kör utgångna versionerPHP Foundation släpper bara officiella säkerhetspatchar för aktiva PHP-versioner (PHP 8.2+). Nästan hälften av världens PHP-sajter kör utgångna End-of-Life-versioner (som PHP 7.x, 8.0 eller 8.1) som hamnar sist i kön eller aldrig får patchen.

Analys · Varför 46 % av webben fastnar

Varför ”bygg en gång och glöm bort” har blivit farligt

Den viktigaste poängen i dagens nyhetsflöde handlar inte om stora teknikjättar med egna säkerhetsavdelningar. Den handlar om alla vanliga småföretag, föreningar, förbund, kliniker och lokala verksamheter som skaffade en hemsida för några år sedan – och sedan antog att den sköter sig själv.

När en hemsida byggs som ett isolerat engångsprojekt med spretiga tillägg vågar ingen röra PHP-versionen av rädsla för att designen eller funktionerna ska gå sönder. Och när larmet väl går en onsdagseftermiddag finns ingen som rullar ut patchen.

01 · Den vanliga fällan · Obevakade sajter

Hemsidor som byggts en gång och lämnats utan aktiv skötsel

Så ser verkligheten ut för de 46,1 % av världens PHP-sajter som fortfarande ligger kvar på utgångna versioner:

01
Kvar på PHP 7.4, 8.0 eller 8.1 (End-of-Life)Sajten ser ut att fungera normalt för besökaren, men servern får inga officiella säkerhetsuppdateringar i första ledet när nya sårbarheter som PHP2Shell upptäcks.
02
Ingen vågar uppgradera av rädsla för att sajten krascharEftersom sajten byggts med udda teman eller gamla tillägg riskerar ett PHP-byte att ge vit skärm – så uppgraderingen skjuts upp år efter år.
03
Ingen som övervakar eller agerar när larmet gårStyrelsen eller företagsägaren har fullt upp med sin egen verksamhet och märker inte ens att civilförsvarsministern och säkerhetsmyndigheter går ut med akuta varningar.
02 · WebbPlattformens modell · Samma ekosystem

Enhetlig arkitektur där vi sköter säkerhet, PHP och backup

Så fungerar det när alla 70+ sajter delar samma startpunkt, samma 6 bas-Pro-licenser och aktiv förvaltning:

01
Samma basmoduler testade på PHP 8.4Alla våra sajter vilar på samma granskade kärna (Blocksy Pro, WPMU DEV Pro, ASE Pro, Fluent Forms Pro, Unblock Pro och Novamira MCP Pro). När det fungerar på en sajt fungerar det på alla.
02
Först i kön när säkerhetspatchar släppsEftersom alla våra supportsajter lyftes till PHP 8.4 fick både vår xCloud-miljö (PHP 8.4.27) och våra 62 Templ-sajter de kompilerade säkerhetspatcharna samma kväll.
03
WPMU DEV Defender Pro WAF, vPatching & 90 dagars backupUtöver PHP-patchning på servernivå skyddas sajterna av aktiv brandvägg (Defender Pro WAF), virtuell patchning (Patchstack / Site Security PRO på xCloud) och 90 dagars daglig backup.

Checklista · Om er sajt ligger hos någon annan

4 saker att kontrollera om ni inte har support hos oss

Har ert företag, ert förbund eller er förening en WordPress-sajt som ligger på ett vanligt webbhotell utan aktiv förvaltning? Gå igenom dessa fyra punkter idag – eller hör av er så hjälper vi er att kontrollera och säkra sajten.

01
PHP-grenKräver PHP 8.2, 8.3 eller 8.4
Kontrollera vilken PHP-version er sajt kör. I WordPress ser ni detta under Verktyg → Hälsokontroll → Info → Server. Står det PHP 7.4, 8.0 eller 8.1 har versionen passerat End-of-Life. Vi rekommenderar PHP 8.4.
02
PHP2Shell-patchenPHP 8.4.27 / 8.3.36 / 8.2.35
Säkerställ att webbhotellet har rullat ut kvällens kompilerade säkerhetspatch. Att bara byta siffra till PHP 8.2+ räcker inte om webbhotellet inte har kompilerat och installerat de nya paketen från den 21 oktober 2026 (t.ex. PHP 8.4.27 eller 8.2.35).
03
Brandvägg & 90 dgr backupWAF, vPatching & extern backup
Kombinera serverpatchar med applikationsbrandvägg och 90 dagars backup. Med WPMU DEV Defender Pro WAF och virtuell patchning (Patchstack) stoppas intrångsförsök mot plugins i realtid, och med 90 dagars daglig backup kan ni alltid återställa en verifierat ren version.
04
Glömda sajterUppgradera eller stäng ner
Städa bort gamla testsajter och bortglömda installationer. Har ni en äldre kampanjsajt, föreningshemsida eller gammal webbplats som ingen längre sköter? Antingen bör den lyftas in i vårt ekosystem (från 2 400 kr beroende på sajtens storlek och komplexitet) eller stängas ner på ett kontrollerat sätt.

Ekosystemet · Samma startpunkt för alla 70+ sajter

Börja enkelt – väx i ett ekosystem där allt är testat och skött

Det unika med WebbPlattformen är att alla sajter har samma startpunkt och samma basmoduler. När vi testar och kvalitetssäkrar en funktion på en sajt fungerar den på alla. Det ger er en trygg grund där vår Pro-kärna, daglig backup i 90 dagar och svensk support ingår.

01 · Samma bas i alla sajter · Pro-kärnan ingår

6 Pro-licenser ingår alltid — övriga som gratis eller tillägg

Du börjar enkelt utan att betala för funktioner ni inte använder. Dessa 6 Pro-licenser ingår i alla sajter, och övriga basmoduler finns förberedda som gratislicenser eller som Pro-tilläggstjänst när ni växer:

01
WPMU DEV Pro (Optimering & Säkerhet)Hela WPMU DEV-sviten med Hummingbird Pro (cache & fart), Smush Pro (bildoptimering) och Defender Pro (brandvägg & säkerhetsskanning).
02
Blocksy Pro & ASE Pro (Admin Site Enhancements)Vårt snabba grundtema Blocksy Pro kombinerat med ASE Pro som ger säker inloggning och ett lugnt, städat admin utan plugin-reklam.
03
Fluent Forms ProMotorn bakom era kontakt-, anmälnings- och beställningsformulär samt Styrelsebordet och Kårbordet.
04
Unblock Pro & Novamira MCP ProVårt rena HTML/CSS-blocksystem i Gutenberg samt den säkra AI-bryggan och sajtminnet för AI-Först.
02 · Aktiv förvaltning · Backup, Säkerhet & Support

Daglig backup i 90 dagar, uppdateringar och två supportnivåer

Eftersom alla våra sajter delar samma grunduppsättning kan vi övervaka, uppdatera och supportera er sajt snabbt och förutsägbart året runt:

01
Daglig backup som sparas i 90 dagarVarje dygn sparas en komplett kopia av både databas och filer i 90 dagar – så att en raderad sida eller hela sajten alltid kan återställas.
02
Vi hanterar uppdateringar & säkerhetsskanningarVi sköter alla uppdateringar av WordPress, PHP, tema och tillägg och kör löpande säkerhetsskanningar via WPMU DEV.
03
Templ som standard · InstaWP · xCloudVi använder svenska Templ.io som standardwebbhotell, InstaWP för Föreningsplattformen och testmiljöer, samt xCloud för egna specialprojekt.
04
Support-ticketsystem & Telefonsupport (Pro Support)Bas Support (200 kr/mån) ger tillgång till vårt support-ticketsystem (inkl. småändringar). I Pro Support (från 533 kr/mån) ingår även telefonsupport.
05
Driftlogg & Artikel: PHP-säkerhetsluckan 21 okt 2026Kritisk säkerhetsuppdatering av PHP genomförd på samtliga supportsajter. Läs artikeln & se videon → · Driftlogg →

Redo att starta ny sajt eller uppgradera er webbplats?

Starta gratis med eget webbhotell hos Templ, välj vårt Supportavtal från 200 kr/mån – eller uppgradera er nuvarande webbplats inklusive allt innehåll från 2 400 kr (beroende på sajtens storlek och komplexitet).

Secret Link